Amazonや家電量販店でルーターを探していると、手頃な価格で高性能なTP-Link(ティーピーリンク)製品をよく見かけます。ただ、いざ購入しようと調べると「どこの国のメーカー?」「やばいって本当?」「バックドアがある?」「中国にデータが送られる?」といった噂や米国のニュースを目にして、不安になった方も多いのではないでしょうか。
結論から言うと、TP-Linkは中国・深圳で創業し、事業分離を経て現在のグループ本社は米国(TP-Link Systems)にあります。米国では2026年に外国製ルーター全般の新機種に対する規制や州による提訴が起きていますが、TP-Linkの製品が米国で販売禁止になったわけではなく、日本で規制したという発表も見つかりません。また、確認した資料の範囲では、TP-Link自身が製品に意図的にバックドアを仕込んだと公的機関が認定した事実はありません。
実際に注意すべきなのは、サポートが終了した古い機種の脆弱性の悪用や、初期設定・ファームウェア更新の管理です。
僕の結論は、自宅の一般的な用途で、サポート中の現行機を日本の正規品で買い、設定と更新を自分で管理できるなら、TP-Linkは購入候補に入れてよいというものです。機密情報を扱う仕事や勤務先の規定がある場合、また米国の動きや中国とのつながりが気になる場合は、国内メーカーを選ぶほうが納得できると考えます。
この記事では、米国の公的資料や米サイバーセキュリティ機関(CISA)のカタログ、日本法人の保証規定などの一次情報(2026年10月19日確認)をもとに、噂の真相と選ぶ際の注意点を整理しました。僕自身はTP-Linkの無線LAN子機を使っていますが、ルーターはバッファローやNECの製品を使ってきました。TP-Linkのルーターを使ったことはないので、体験ではなく確認できた事実をもとに、選ぶときの基準をお伝えします。


TP-Linkはどこの国?中国・深圳で生まれ、今のグループ本社は米国
TP-Link(ティーピーリンク)は、1996年に中国・深圳で生まれたネットワーク機器メーカーです。グローバル展開に伴う事業再編を経て、現在は中国外の事業を統括するグループ本社が米国カリフォルニア州アーバインの「TP-Link Systems Inc.」に置かれています(会社情報)。
日本向けには、日本法人である「ティーピーリンクジャパン株式会社」(2015年10月設立、東京都千代田区)が製品の輸入販売とサポートを行っています。
中国のTP-LINKから、中国の外の事業が分かれた
中国国内向けの事業と、日本を含むグローバル向けの事業がどのように分離してきたのか、その経緯を整理したのが次の年表です(ITmedia PC USER「米国が本社の『TP-Link』本当に中国『TP-LINK』と無関係になったのか?日本法人に聞く」「2ページ目」)。
| 年月 | 出来事 |
|---|---|
| 1996年 | 中国・深圳で「TP-LINK」創業 |
| 2015年10月 | 日本法人「ティーピーリンクジャパン株式会社」設立(当時は中国TP-LINK傘下) |
| 2016年8月 | 中国外向けのブランド表記を「TP-Link」に変更 |
| 2022年1月 | 中国外の事業をシンガポールのBig Field Global(BFG)へ譲渡開始、生産はベトナムの自社グループ企業へ |
| 2023年9月 | 譲受が完了し、中国のTP-LINKとは資本的に無関係に(ITmediaの整理) |
| 2023年12月 | BFGが「TP-Link Corporation」に社名変更 |
| 2024年10月 | TP-Link GlobalとTP-Link USAが合併し、現在のグループ本社「TP-Link Systems Inc.」(米国)が発足 |
日本法人の説明によると、現在のTP-Link Systemsと中国のTP-LINK Technologiesの間に資本関係はなく、ジェフリー・チャオ氏夫妻が100%所有する米国企業であり、開発や製造も分離しているとされています。
日本で売っているのはティーピーリンクジャパン
日本国内で流通している正規品の販売・サポートを担っているのは、ティーピーリンクジャパン株式会社です(会社情報)。
代表取締役はBrian Dong氏、日本法人代表はSimon Li氏が務めています。公式の会社情報ページではグループ本社として米国のTP-Link Systems Inc.が挙げられていますが、「親会社」という表記はなく、日本法人の詳細な株主構成は公開情報では確かめられません。
「本当に中国と無関係?」と疑われる理由
グループ本社の米国移転や事業分離が説明されている一方で、「本当に中国と無関係になったのか」と疑問視されることもあります。
その大きな理由は、会社側の説明を外部から客観的に裏付ける手段が限られている点です。日本法人を取材したITmedia自身も、経営体制の具体的な説明が少なく客観的に確かめる方法に乏しいと指摘しています。
また、2026年10月に提訴した米国の州の訴状では、TP-Linkと中国のTP-Link Technologiesを合わせて中国に約1.1万人の従業員がいること(2025年4月のBloomberg報道を引用)や、ベトナム工場で使う部品のうち現地で調達しているのは金額ベースで0.5%にとどまることなどが主張されています(The Hacker News)。
これらは州側の主張であり裁判で確定した事実ではありませんが、「完全に中国と切り離された」と言い切るには慎重な見方があるのも実情です。
TP-Linkが「やばい」と言われる理由:米国で起きていること(2026年10月時点)
ネット上で「TP-Linkはやばい」「使用禁止になった」と噂される主な原因は、米国政府や州における一連の動きです。
ただし、ニュースの見出しだけで「米国でTP-Linkが販売禁止になった」と受け取るのは誤解です。何が決まり、何が決まっていないのか、2026年10月19日時点で確認できる一次情報をもとに時系列で整理しました。
| 時期 | 主体 | 内容 | 決まったことか | 出典 |
|---|---|---|---|---|
| 2025年10月 | 米商務省 | TP-Link製品の米国での販売禁止を提案したと報道 | 決まっていない(報道ベース。後に保留報道) | The Washington Post |
| 2026年1月 | テキサス州 | 州政府の端末・ネットワークでのTP-Link製品使用を禁止 | 決定(テキサス州政府内のみ) | The Register |
| 2026年2月 | 米商務省 | 米中首脳会談を前に販売禁止案などを保留したと報道 | 決まっていない(報道ベース。正式決定なし) | 9to5Mac |
| 2026年2月 | テキサス州 | 司法長官がTP-Link Systemsを欺瞞的取引慣行法で提訴 | 訴えの段階(判決なし) | The Register |
| 2026年3月 | FCC(連邦通信委員会) | 外国製ルーター全般の新機種を認証停止(Covered List追加) | 決定(TP-Link名指しではなく外国製全般。新機種のみ) | FCC Fact Sheet |
| 2026年5月 | FCC | 既存機種のソフトウェア・ファームウェア更新の猶予を少なくとも2029年1月1日まで延長 | 決定 | FCC DA 26-454 |
| 2026年6月 | 米国防総省 | 1260Hリスト(中国軍事企業)に「TP-Link Technologies」を追加 | 決定(対象は中国企業。米国のTP-Link Systemsは非掲載) | WilmerHale |
| 2026年10月 | 米4州(フロリダ等) | TP-Link Systemsを提訴(テキサスと合わせて計5州) | 訴えの段階(判決なし) | The Hacker News |
FCCは外国製ルーター全般の新機種を止めた(TP-Link名指しではない)
2026年3月23日、米国の連邦通信委員会(FCC)は「外国で生産された家庭用ルーター」をCovered Listに追加しました(Fact Sheet、公告 DA 26-278)。
この規制は企業の国籍ではなく「生産地」で線引きされたものであり、TP-Linkを単独で名指しした規制ではありません。米国外で製造されたルーター全般が対象となっています。
また、新規認証が停止されたのは「新機種」であり、すでに認証を受けている既存機種の輸入・販売・使用は認められています。既存機種のセキュリティ更新などの猶予期間についても、FCCの公告(DA 26-454)により少なくとも2029年1月1日まで認められています。
なお、国防総省や国土安全保障省による「条件付き承認」を受ければ対象から除外されます。Netgearやeero、Starlinkなどが承認を受ける一方で、TP-Linkは申請中とされていますが、2026年10月19日時点で承認は確認されていません。
商務省の販売禁止案は「保留」と報道された
2025年10月、米商務省がTP-Link製品の米国での販売禁止を提案したと報じられました(The Washington Post)。
しかし、これは政府の正式決定ではなく報道ベースの内容です。その後ロイター通信の報道によると、2026年2月に米中首脳会談を控えるなかで、この販売禁止案などが保留されたと伝えられています(9to5Mac)。
2026年10月19日現在、商務省が販売禁止を正式に決定したという公表はありません。そのため「米国でTP-Linkが販売禁止になった」という表現は誤りです。
国防総省のリストに載ったのは中国のTP-Link Technologies
2026年6月8日、米国防総省が指定する中国軍事企業リスト(1260Hリスト)に、TP-Link Technologies Co., Ltd. が追加されました(WilmerHale)。
ここで明確に区別しておくべきなのは、リストに追加されたのは中国法人の「TP-Link Technologies」であり、日本などで事業を展開するグループ本社の「TP-Link Systems Inc.」(米国)ではないという点です。
また、1260Hリストは国防総省が調達契約を結ぶことを禁じるものであり、米国内の民間市場での販売や一般ユーザーの利用を直ちに法的に禁じる制度ではありません。
5つの州が提訴、TP-Linkは否定
米国では、2026年2月のテキサス州に続き、10月にはフロリダ州、アイオワ州、モンタナ州、ネブラスカ州の4州が加わり、計5州の司法長官がTP-Link Systemsを州の消費者保護法違反などで提訴しました(The Hacker News)。
州側は、中国とのつながりに関する説明やセキュリティ対策の宣伝内容を問題視しています。報道によると、フロリダ・モンタナ・ネブラスカの3州の訴状は、中国政府が実際に利用者のデータを取得したとは主張しておらず、中国の法律のもとでのリスクとして書いています。TP-Linkが製品にバックドアを仕込んだという主張もありません(アイオワ州の発表文は、中国政府がアクセスできるという、より強い表現を使っています)。
これに対しTP-Link側は「誤った前提に基づく訴訟である」「顧客のネットワークデータを、外国政府や許可されていない第三者と共有することはない」と反論しています。現時点では裁判が始まった段階であり、司法判断や和解は出ていません。
日本では規制の発表は見つからない
では、日本国内での扱いはどうなっているのでしょうか。
2026年10月19日現在、日本政府(総務省など)がTP-Link製品や外国製ルーターを規制したという公的な発表は見つかりません。
ティーピーリンクジャパンは現在も日本国内で製品の販売とサポートを通常どおり継続しています。
TP-Linkにバックドアはある?中国にデータは送られている?
ネット検索で特に目立つのが、「バックドアがあるのでは」「利用データが中国に送られているのでは」という懸念です。
これらについても、客観的な事実に基づいて検証します。
TP-Linkが仕込んだと認めた公的機関はない
まず前提として、TP-Linkが自社製品に意図的なバックドアを仕込んだと公的機関が認定した事実はありません。先述した州の訴状(フロリダ・モンタナ・ネブラスカ)も、TP-Linkがバックドアを仕込んだとは主張していません。
過去に「バックドアが見つかった」として注目された事例に、2023年5月にセキュリティ企業Check Point Researchが報告したマルウェア「Horse Shell」があります(Check Point Research)。
これは中国の国家支援とされる攻撃グループが欧州の外交関係組織を標的にした際、TP-Linkルーター向けに改変されたファームウェアが使われていたという報告です。
しかし、これはメーカーであるTP-Linkが仕込んだものではなく、攻撃者が後から改変して組み込んだファームウェアでした。また、その埋め込み部品自体も特定のメーカーに依存しない汎用的な作りになっていました。
「中国へ送信」の正体は?Aviraへの通信(2022年)
「ルーターが勝手に外部へデータを送信している」と話題になったのが、2022年3月の通信問題です。
当時、TP-LinkのルーターやメッシュWi-Fi「Deco」が、セキュリティ機能(HomeShield)をオフにしていても頻繁に外部サーバーへDNSリクエストを送信していると利用者が報告しました(Techzine)。
報告された通信先は、ドイツのセキュリティ企業「Avira」のサブドメインでした。
TP-Linkはこれに対し、「セキュリティ判定に必要な通信であり、個人情報は含まれていない」「HomeShieldが無効でも通信が発生していたのはDNSリクエスト処理の誤りだった」と説明し、順次修正ファームウェアを配布しました。
「中国への送信」として語られることもありますが、この件で報告されたのはAviraのサブドメインへの通信で、中国への送信を示すものではありません。一方で、この報告だけでは通信先サーバーの所在地までは分かりません。日本の利用者のデータがどこで保管されているかも、公開情報では確かめられませんでした。
実際に起きているのは、更新が止まった古い機種の悪用
メーカーが意図的にバックドアを仕込んでいる証拠は見つかっていません。しかし、だからといって安全対策が不要なわけではありません。
実際に起きている深刻な問題は、セキュリティ更新が止まった古い機種や、放置された脆弱性がサイバー攻撃者に悪用されることです。
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)が公開している「悪用が確認された脆弱性(KEV)カタログ」(2026年10月16日版)には、TP-Link製品に関する脆弱性が6件登録されています(CISA KEVカタログ)。
| CVE番号 | 対象機種(概要) | KEV追加日 | 求められる対応 |
|---|---|---|---|
| CVE-2015-3035 | 複数のArcherシリーズ | 2022年3月25日 | 対策の適用 |
| CVE-2023-1389 | Archer AX21 | 2023年5月1日 | 対策の適用 |
| CVE-2023-33538 | 複数のルーター | 2025年6月16日 | 対策がなければ使用停止 |
| CVE-2020-24363 | TL-WA855RE | 2025年9月2日 | 対策がなければ使用停止 |
| CVE-2023-50224 | TL-WR841N | 2025年9月3日 | 対策がなければ使用停止 |
| CVE-2025-9377 | Archer C7(EU)、TL-WR841N/ND(MS) | 2025年9月3日 | 対策がなければ使用停止 |
なお、2026年に入ってからの新規追加はありません。
リストに並んでいるのは、主に発売から年数が経過した古い機種や過去のファームウェアです。TL-WR841Nのように、ティーピーリンクジャパンの保証表に載っている(日本でも売られている)型番も含まれます。対象かどうかは、型番だけでなくハードウェアバージョンまで見て確かめます。
実際にマイクロソフトの分析(Microsoft Security Blog)では、攻撃者がパスワード攻撃などに悪用したルーターネットワークの大半が、脆弱性を突かれたTP-Link製だったと報告されています。
またFBIの注意喚起(FBI IC3 PSA260407)でも、ロシア軍の情報機関(GRU)のハッカーが脆弱性(CVE-2023-50224)を突いてTP-LinkのルーターのDNS設定を書き換え、パスワードや認証トークンを盗んでいた手口が公表されています。
つまり、危ないのはTP-Linkというブランドそのものというより、更新が止まった古い機種を使い続けることや、初期設定のままセキュリティ更新を放置することなのです。
日本での保証とサポート:3年保証だが、条件を知っておきたい
TP-Linkのルーターは3年保証ですが、保証を受けるには条件があります。
ティーピーリンクジャパンの公式保証規定(製品の保証と交換に関して、2026年10月19日確認)の主な条件を整理しました。
| 項目 | 内容 |
|---|---|
| 保証期間 | ルーター(Archerシリーズ)、Deco、中継器などは3年間(モバイルルーターは1年、一部スイッチは条件付き生涯保証) |
| 対象製品 | 日本法人(ティーピーリンクジャパン)が正規に販売した製品 |
| 保証対象外 | 他国で購入した製品、並行輸入品、中古販売品、オークション販売品など |
| 必要な書類 | 購入証明(購入日・購入店・購入者名・金額が分かる領収書、またはそれらが分かる画面の印刷) |
| 受付窓口 | 電話サポートのみ(メールでの受付は不可) |
| 送料負担 | 修理品送付時の送料は利用者負担(元払い)、返送・交換品の送料はメーカー負担 |
| 交換ルール | 返金対応は不可。交換を行っても元の保証期間は延長されない |
特に注意したいのは、並行輸入品や中古品は保証の対象外になる点と、交換の申請窓口が電話受付に限られている点です。ネット通販で購入した納品書や領収書は、必ず保管しておきましょう。
また、保証期間内の製品が生産終了(EOL)になり、同じ製品の交換用在庫がない場合は、同等の代替モデルと交換されます(TP-Linkの生産終了製品について)。ただし、TP-Linkはファームウェアの更新を何年間継続するかを公式に約束しているわけではありません。
v6プラスなどへの対応は、型番とバージョンで公式の表を見る
日本の光回線を快適に使うためには、「v6プラス」や「OCNバーチャルコネクト」などのIPv6接続(IPoE / IPv4 over IPv6)に対応しているかが重要です。
TP-Linkは公式サイトで「IPv6(IPoE/IPv4 over IPv6)対応確認済みリスト」を公開しています。
確認する際のポイントは、機種名だけでなく「ハードウェアバージョン」によって対応可否が分かれる場合があることです。多くの場合、最新ファームウェアへのアップデートが前提となっています。
購入前には、自分が利用している光回線・プロバイダーの接続方式に対応しているか、製品ページや公式リストで型番とバージョンを確認しておく必要があります。
筆者の判断:TP-Linkを候補にしていい人・別のメーカーがいい人
ここまで確認した事実を踏まえ、僕自身の判断をお伝えします。
結論として、僕は「3つの条件を満たすなら、購入候補に入れてよい」と考えています。
冒頭でも触れたとおり、僕が使っているTP-Link製品は無線LAN子機「Archer TX10UB Nano」で、ルーターはバッファローやNECの製品を使ってきました。
 カッパパ
価格の安さは大きな魅力ですが、全員に無条件でおすすめできるわけではありません。「自分で管理できるか」「どこで使うか」でスパッと分かれます。
TP-Linkを候補にしてよい人と、国内メーカーを選んだほうが納得できる人の違いは以下のとおりです。
| 判断の基準 | TP-Linkを候補にしていい人 | 国内メーカー(バッファロー等)が向いている人 |
|---|---|---|
| 機器の管理 | サポート中の現行機を日本の正規品で買い、初期設定の変更やファームウェア更新を自分で管理できる人 | 購入後の更新や設定を自分で確かめる自信がない人 |
| 利用環境と用途 | 一般家庭での普段使い(Web閲覧、動画鑑賞、ゲームなど) | 自宅で機密情報や仕事の重要データを扱う人、勤務先や取引先のセキュリティ規定が厳しい人 |
| 安心感と納得感 | 会社の体制や米国のニュースを理解したうえで、コストパフォーマンスを重視したい人 | 米国の規制や中国とのつながりが少しでも気になり、不安を抱えながら使いたくない人 |
なお、国内メーカーのルーターでも、ファームウェアの更新と初期設定の管理は必要です。どのメーカーを選んでも、自動更新の設定やサポートの条件は機種ごとに確かめてください。
セキュリティ面で安心感を重視したい場合、客観的な判断材料の一つになるのが、独立行政法人情報処理推進機構(IPA)が運用する「JC-STAR(IoT製品セキュリティラベリング制度)」です(適合ラベル取得製品、2026年10月15日版)。
JC-STARの適合リストを確認すると、バッファロー(15件)、NECプラットフォームズ(9件)、エレコム(9件)などの国内メーカー製品が掲載されている一方、TP-Link製品の掲載はありません(2026年10月19日確認。件数はルーター以外も含む登録の行数で、シリーズ単位の登録もあります)。
JC-STARは任意の制度で、★1はメーカーが基準への適合を自分で宣言して取得するラベルです。ラベルがないから危険、というわけではありません。それでも、国の制度の基準に沿っていることを確かめてから買いたい人にとっては、価格差を払って国内メーカーを選ぶ理由になります。
買う前・使う前に確かめる5つのこと
TP-Linkのルーターを検討している方、あるいはすでに使っている方は、トラブルやリスクを避けるために次の5つのポイントを確認してください。
- 型番とハードウェアバージョンを確かめる
本体の背面や底面のラベルを見て、型番とハードウェアバージョン(例: Ver 1.0、表記がなければv1)を確認します(TP-Linkの生産終了製品について)。同じ型番でもバージョンによって対応機能や更新状況が異なります。 - 生産終了・更新の状況と、悪用された脆弱性の対象かを確かめる
生産終了(生産終了製品の一覧)と、セキュリティ更新の終了は別のことです。生産終了の一覧に加えて、製品のダウンロードページでファームウェアの提供状況やリリースノートを見ます。CISAのKEVカタログ(JSON)に載る脆弱性の対象(型番とハードウェアバージョン)でないかも確かめます。 - 契約中の回線方式(IPv6 IPoE)への対応を確かめる
自宅のインターネット回線(v6プラス、OCNバーチャルコネクトなど)に対応しているかを、公式の「IPv6対応確認済みリスト」や各製品ページで確認します。 - 日本の正規販売店から新品を購入する
並行輸入品やオークション品、中古品は3年保証の対象外になります(製品の保証と交換に関して)。ティーピーリンクジャパンが扱う正規の新品を購入し、レシートや購入明細書を保管してください。 - 初期設定の変更と自動更新を有効にする
FBIの注意喚起(FBI IC3 PSA260407)に基づき、①初期の管理者ユーザー名とパスワードを変更する、②ファームウェアを最新にする(自動アップデート機能があれば有効にする)、③インターネット(WAN側)からのリモート管理機能を無効にする、の3点を設定します。FBIは、サポートが終わった機器の買い替えも勧めています。
TP-Linkで選ぶなら:条件に合う機種
前述の条件を満たし、「自分でしっかり管理してコスパよく使いたい」という方に向けて、日本の保証規定(3年保証)を満たし、主要なIPv6回線に対応した現行機種をピックアップしました。
あわせて、「安心感を優先して国内メーカーを選びたい」という方向けのモデルも紹介します。
コスパ重視のWi-Fi 7エントリー機:Archer BE260
最新規格「Wi-Fi 7」に対応したエントリーモデルです(Archer BE260)。
最大通信速度は5GHz帯で4324Mbps、2.4GHz帯で688Mbps(BE5000クラス)で、高速な2.5Gbps対応の有線ポートを備えています。v6プラスやOCNバーチャルコネクトなどの主要なIPv6方式に対応し、ファームウェアの自動アップデート機能も搭載しています。日本法人の3年保証対象です。

 ポチップ
手頃な価格で導入できるWi-Fi 6機:Archer AX23V
Wi-Fi 6(最大1201Mbps+574Mbps)に対応した、コンパクトで導入しやすいAmazon限定モデルです(Archer AX23V)。
主要なIPv6接続に対応し、OTAによるファームウェア自動更新にも対応しています。こちらも日本法人の3年保証対象です。BE260より発売時期が古いため、用途と予算に合わせて検討してください。
 ポチップ
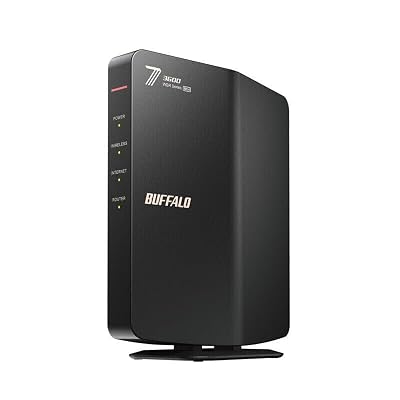
国内メーカーで選ぶなら:バッファロー WSR3600BE4P
「中国とのつながりや米国の動きが気になる」「国内メーカーの安心感を優先したい」という方には、バッファローの「WSR3600BE4P」が有力な候補になります(WSR3600BE4P-BK)。
Wi-Fi 7対応(2882Mbps+688Mbps)で主要なIPv6接続に対応しているほか、IPAのセキュリティラベル「JC-STAR★1」に適合しています。2026年6月の発表では、適合にはファームウェアVer.6.04の適用が必要とされています。購入後は、公式の案内で最新の適用条件を確かめてファームウェアを更新してください(プレスリリース 2026-06-16)。機器ごとの初期パスワード設定や自動更新など、セキュリティ面での配慮が明確です。
なお、TP-LinkのArcher BE260と比較すると、有線ポートが最大1Gbpsである点や、保証期間が1年である点(TP-Linkは3年)など仕様やサポート条件に違いがあります。それぞれの違いを踏まえて選んでみてください。
 ポチップ
よくある質問
Archer BE5000は危険?
「Archer BE5000 危険性」といった検索が見られますが、2026年10月19日時点で、JVN(Japan Vulnerability Notes)やTP-Linkのセキュリティ情報において、Archer BE5000に限った脆弱性の公表は、調べた範囲では見つかりませんでした(同じWi-Fi 7の Archer BE450・BE7200 では、2026年6月に脆弱性と修正版が公表されています。JVNVU#95687008)。
ただし、どのようなルーターであっても脆弱性が見つかる可能性は常にあります。「この機種だから絶対に安心」と思い込むのではなく、購入後はファームウェアを最新に保ち、初期パスワードを変更して利用することが大切です。
今使っているTP-Linkのルーターは捨てるべき?
直ちに廃棄する必要はありません。
まずは本体のラベルで型番とバージョンを確認しましょう。そのうえで、製品のダウンロードページやセキュリティアドバイザリで、サポートやセキュリティ更新の終了が案内されていないか、使っているバージョンが既知の脆弱性の対象か、その修正が出ているかを確かめます。過去のファームウェアがダウンロードできるだけでは、サポートが続いているとは言えません(TP-Linkは、更新の終了を案内した製品にも修正版のリンクを載せていることがあります)。終了の案内がなく、修正も出ているなら、最新のファームウェアに更新し、管理者の初期パスワードを変更したうえで使い続けるのが現実的です。サポートが続いているか分からない場合は、ティーピーリンクジャパンのサポートに確かめてください。
一方、セキュリティ更新が終わっていることや、修正されていない脆弱性(前述のCISA KEVカタログに載るものなど)の対象であることが分かった場合は、買い替えを検討してください。FBIも、サポートが終わった機器の買い替えを勧めています。
中国製のほかのルーターはどうなの?
米国のFCCによるCovered Listの追加措置は、特定のメーカーではなく「外国で生産されたルーター全般」を対象としています。
したがって、TP-Linkに限らず他社製品であっても生産国や各国のセキュリティ政策による影響を受ける可能性があります。気になる方は、機器の製造国や各メーカーのセキュリティ体制、JC-STAR適合状況などを確認して選ぶのが確実です。
まとめ
TP-Linkは中国・深圳で創業し、事業分離を経て現在は米国にグループ本社を置いています。
米国では外国製ルーターの新機種規制や州による訴訟など厳しい動きが続いていますが、日本で規制したという発表は見つかりません。また、確認した資料の範囲では、TP-Link自身が意図的にバックドアを仕込んだと公的機関が認定した事実はありません。
現実のリスクは「サポートが切れた古い機種の放置」や「不適切な設定」にあります。
初期設定やファームウェア更新を自分で管理でき、コストパフォーマンスを重視したいなら、現行機を正規ルートで購入して活用するのは合理的な選択肢です。一方で、米国の動きや会社の出自に不安を感じる場合は、納得感を優先して国内メーカー(JC-STAR取得品など)を選ぶのが後悔のない選び方です。